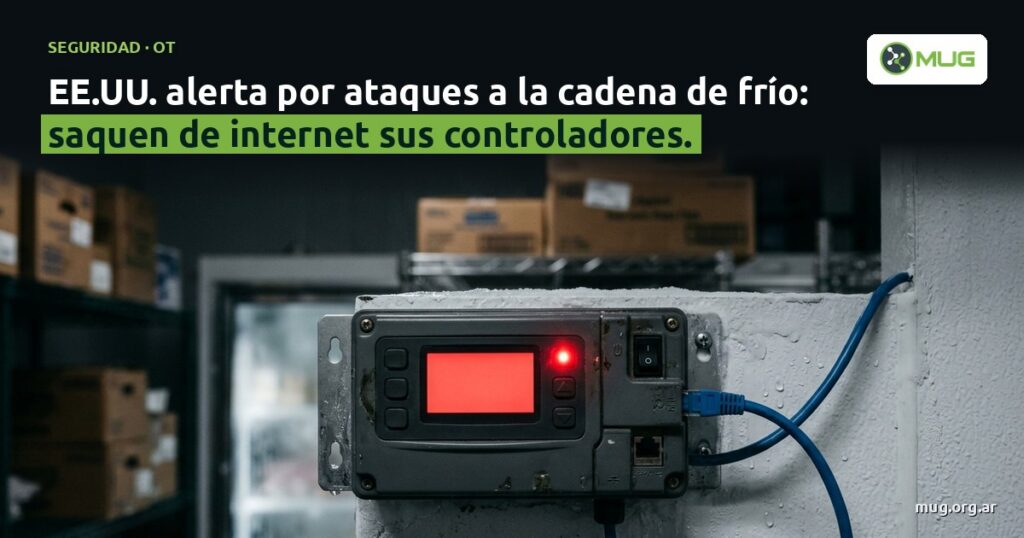
CISA, el FBI y los departamentos de Salud (HHS), Agricultura (USDA) y Transporte (DOT) de Estados Unidos advirtieron que hay atacantes apuntando a los controladores de refrigeración industrial y a los sistemas que monitorean la cadena de frío. Piden a supermercados, depósitos, laboratorios y operadores de transporte sacar esos equipos de internet y revisar su configuración.
La alerta conjunta se publicó el 5 de noviembre de 2026 en una hoja informativa de CISA y volvió a circular esta semana en la prensa especializada.
La ola de ataques empezó en octubre en supermercados de Europa. Para las agencias, el riesgo ya no es solo de ese rubro: alcanza a salud, producción de alimentos, plantas químicas y transporte.
Qué dicen las agencias
Según el comunicado de CISA, los atacantes buscan controladores de temperatura y sistemas de gestión de refrigeración sin parchear o accesibles desde internet. Un controlador es el equipo que fija la temperatura de cada cámara, heladera o freezer y decide cuándo arranca el descongelado.
Los métodos que mencionan son el salteo de autenticación (entrar sin usuario ni contraseña válidos), la inyección de código y las configuraciones débiles, como contraseñas que nunca se cambiaron.
Con ese acceso pueden:
- Cambiar la temperatura configurada o forzar ciclos continuos de calor y descongelado.
- Provocar pérdida de mercadería y riesgo de incendio, y acortar la vida útil de los equipos.
- Dejar productos almacenados en condiciones inseguras que después llegan al consumidor.
- Saturar el sistema de monitoreo para que el personal deje de ver la temperatura real.
Chris Butera, director ejecutivo adjunto interino de ciberseguridad de CISA, lo resumió así, según BleepingComputer: «Toda organización que dependa de sistemas de refrigeración y monitoreo debería asumir que puede ser un objetivo».
Los antecedentes: de los supermercados a un banco de sangre
La alerta llega después de tres episodios en Europa en menos de un mes:
- Octubre, Francia: cientos de supermercados sufrieron descongelados forzados a través de controladores Danfoss y Copeland/Dixell expuestos. El MUG lo cubrió en esta nota.
- Noviembre, seis países: una segunda ola alcanzó a más de 115 comercios de Bélgica, Países Bajos, Suecia, Luxemburgo, Irlanda y Estonia, con freezers fijados en 50 °C (la cobertura del MUG).
- Noche del 1 al 2 de noviembre, salud: el Établissement français du sang (EFS), el servicio de sangre de Francia, informó que un incidente en un proveedor de mantenimiento alteró la temperatura de cámaras frías en tres de sus sitios, según Euronews. El ministerio de Salud francés dijo que las subas se detectaron y corrigieron a tiempo.
El caso del EFS muestra el patrón que preocupa a las agencias: el atacante no entró por la red de la organización, sino por el acceso remoto de un proveedor que mantiene los equipos.
Nadie se adjudicó los ataques y ninguna autoridad atribuyó las olas a un mismo grupo.
Qué recomiendan hacer
Las medidas de la hoja informativa, más las que agrega la cobertura de BleepingComputer, son estas:
- Sacar de internet los controladores y sistemas de control: ningún panel de administración con IP pública.
- Asegurar el acceso remoto que sí haga falta, por VPN o una red protegida, incluido el de los proveedores de mantenimiento.
- Cambiar las contraseñas por defecto y endurecer la política de contraseñas.
- Aplicar los parches del fabricante y mantener el firmware al día.
- Aislar la red OT (los equipos que controlan procesos físicos) de la red corporativa.
- Fijar límites de temperatura seguros en el propio equipo, para que no pueda operar fuera de rango aunque alguien cambie la configuración.
- Identificar los equipos discontinuados, que ya no reciben parches, y planificar su reemplazo.
En la práctica, el primer paso es un inventario hecho junto con mantenimiento y con cada proveedor de frío: qué controladores hay, cómo se conectan y quién entra a ellos desde afuera.
Por qué importa fuera de Europa y EE.UU.
Los controladores atacados son de fabricantes con presencia global, y la cadena de frío sostiene supermercados, frigoríficos, farmacias, laboratorios y la logística de vacunas y medicamentos.
En muchas organizaciones estos equipos los instala y administra un proveedor externo, por fuera del inventario del área de sistemas. Por eso la revisión involucra a IT, a mantenimiento y a compras, que es el área que firma los contratos de soporte remoto.
¿Saben quién entra a sus equipos de frío?
¿Los controladores de refrigeración de su organización figuran en el inventario de IT, o solo los conoce el proveedor que los mantiene? Te leemos en los comentarios.
Fuentes
- CISA: CISA, FBI, HHS, USDA y DOT piden reforzar la ciberseguridad de la refrigeración industrial y la cadena de frío (5/11/2026).
- CISA: hoja informativa conjunta sobre refrigeración industrial y monitoreo de cadena de frío (5/11/2026).
- BleepingComputer: FBI, CISA warn of cyberattacks targeting refrigeration systems (5/11/2026).
- Euronews: ciberataque a las cámaras frías del Établissement français du sang (4/11/2026).
- The Hacker News: U.S. agencies warn attackers are targeting refrigeration systems (9/11/2026).