Seguridad y Ciberseguridad

CVE-2026-99288 (NoisyTCP) es una condición de carrera en el TCP del kernel de Linux que permite a un atacante sin credenciales provocar un kernel panic en servidores con Nginx, Apache o SSH. Debian ya tiene kernels corregidos; Ubuntu todavía lo está evaluando. Qué versiones instalar y qué mitigar mientras tanto.
El kernel 6.1.192-1 que Debian publicó el 15/11 con el DLA-4906-1 (trae, entre otros, el arreglo de NoisyTCP) provoca un error en ext4 que deja colgados servidores físicos y máquinas virtuales en Xen, Hyper-V y KVM a los pocos minutos de arrancar. El bug es crítico y ya hay un kernel de prueba que lo corrige. Qué hacer mientras sale el paquete oficial.
Un tercero usó una credencial comprometida el 9 y 10 de noviembre para obtener credenciales de cuentas de Apify y entrar a ellas. La empresa ya avisó a los afectados, guarda los tokens solo como hash y pide a todos poner el acceso a sus storages en Restricted.
El Patch Tuesday trae un zero-day de Outlook ya explotado y un LDAP crítico para los controladores de dominio; Microsoft confirmó la causa de la caída de Outlook y Microsoft 365, una falla de su red y no un ataque; .NET 11 salió y .NET 8 y 9 se quedaron sin soporte; y Front Door suma mTLS, edge actions y un WAF más fino.
MongoDB publicó el 10 de noviembre parches para CVE-2026-118383 (CVSS 9.5): dos pedidos sin autenticación pueden dejar un replica set sin primario y, según MongoDB, en ciertas condiciones ejecutar código. Afecta de la 4.4 a la 9.0; los standalone no. Qué versiones instalar y qué revisar en los logs.
PostgreSQL publicó el 12 de noviembre las versiones 18.7, 17.12, 16.16, 15.20 y 14.25 con 52 CVE corregidos, la mayoría con CVSS 8.8 y ejecución de código desde un usuario común. La 14.25 es la última de PostgreSQL 14. Qué cambia, qué priorizar y qué revisar después de actualizar.

Apache publicó la versión 2.4.71, que corrige la CVE-2026-119618 en mod_http2: en servidores 2.4.55 a 2.4.70 con HTTP/2 habilitado, un atacante remoto sin credenciales podría ejecutar código (CVSS 9.8 según Red Hat). Qué versiones y paquetes están afectados, y cómo mitigar si no se puede actualizar hoy.
Microsoft corrigió en el Patch Tuesday de noviembre la CVE-2026-124194, una falla de Outlook ya explotada que filtra el hash NTLMv2 del usuario al abrir un archivo de mensaje armado. CISA la sumó a su catálogo de fallas explotadas. Qué compilaciones de Microsoft 365 Apps y Office la corrigen y qué más conviene hacer.
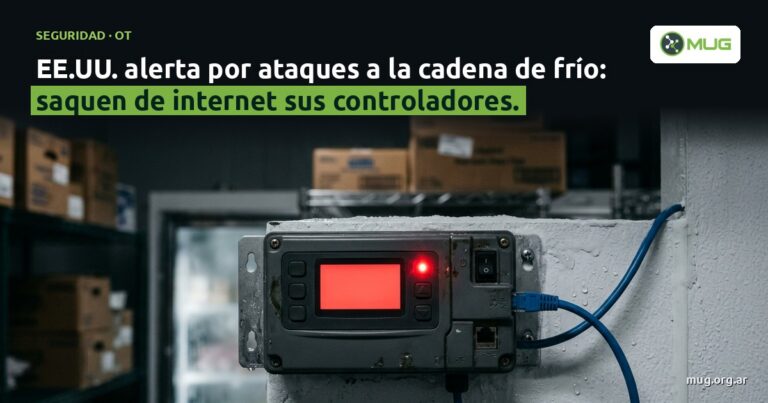
CISA, el FBI y otras tres agencias de EE.UU. advierten que hay atacantes cambiando la temperatura de controladores de refrigeración expuestos en supermercados, depósitos y salud. Qué pasó en Europa, qué recomiendan y qué revisar.
Microsoft mostró cómo un falso soporte técnico por Teams termina en certificados de administrador en AD CS sin explotar ninguna vulnerabilidad; Application Gateway for Containers suma un gateway para servidores MCP; Front Door ya ofrece TLS poscuántico; y .NET 11 sale el 10 de noviembre.

📩 Newsletter MUG

Recibí lo mejor en tu inbox

Noticias, cursos y workshops gratuitos. Sin spam.

✅ ¡Listo! Te suscribiste.
👋 Ya estabas suscripto.
⚠️ Correo inválido.

🎓 Capacitate con la comunidad

¿Querés ir más profundo?

Cursos en vivo con instructores MVP, workshops gratuitos y contenido self-paced.

Ver cursos →

💬 Últimos comentarios

  • Cargando comentarios…
Scroll al inicio