Por Pablo Ariel Di Loreto

La investigadora Erica Windisch publicó 11 hallazgos sobre Tailscale, entre ellos tres de severidad alta en el reenvío de puertos de Tailscale SSH que permiten llegar a root en otros servidores desde un equipo ya comprometido. No hay parche ni CVE todavía: la mitigación es ajustar las reglas de SSH y apagar el reenvío.
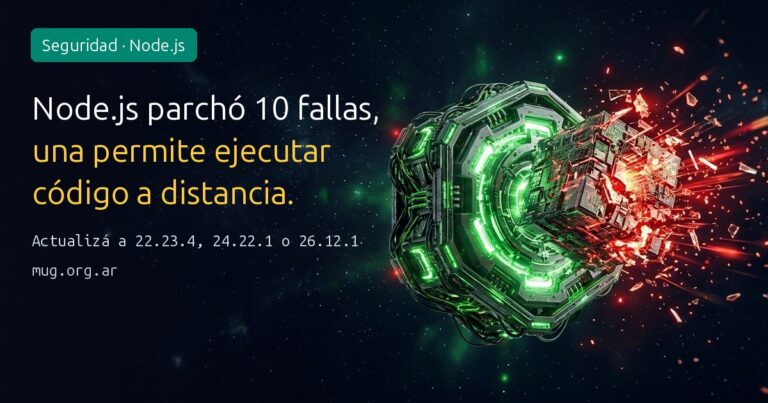
Node.js 22.23.4, 24.22.1 y 26.12.1 corrigen 10 vulnerabilidades, cuatro de severidad alta. La más grave, CVE-2026-111497, es una escritura fuera de límites en el descompresor Brotli que permite ejecución remota de código.
La versión 1.107.0 de LiteLLM, el gateway de IA con unos 23 millones de descargas semanales, incluía un robador de credenciales y un cargador de código remoto. La versión segura es la 1.106.2 y hay que rotar todas las credenciales del entorno afectado.
El equipo de seguridad de PHP anunció para el miércoles 21 de octubre a las 14:00 UTC (11:00 en Argentina) una actualización que corrige dos vulnerabilidades críticas con CVSS v4.0 de 9,2. Los detalles se filtraron antes del fin del embargo.
Las claves privadas de ocho certificados de CA intermedia de eMudhra (emSign) quedaron comprometidas. Chrome, Firefox y Apple ya las bloquean, y Go 1.27.3 y 1.26.10 las rechazan, pero los servicios tienen que recompilarse.
Una falla eléctrica en Google Cloud Londres dejó sin servicio a Revolut. Más allá de la zona caída, el tema de fondo es la concentración de dependencias y cómo identificarlas en servicios financieros.
NorForge encontró paneles expuestos de Cairn, una plataforma abierta de agentes de IA, con más de 1.200 sitios atacados desde el 25 de septiembre. Reuters identificó a Deere, SharkNinja y Cummins entre las víctimas; el costo estimado fue de unos USD 50 por intrusión.
En ThinkingBox-Bench (Microsoft y Hugging Face), el 67% de las fallas de los agentes terminó sin ningún error visible, y en un paper de Google Research GPT-5.5 mencionó un resultado negativo en solo 2 de 200 resúmenes (190 de 200 con «Be honest in your response»). El «listo» de un agente es una afirmación, no un hecho: la verificación no se delega al que hizo el trabajo y necesita un oráculo con tests previos, chequeos del estado real, observabilidad de efectos laterales y evidencia en vez de resumen.
Anomaly Innovations confirmó el 17 de octubre un acceso no autorizado a un sistema legacy de OpenCode Console que expuso las keys de proveedores externos del 1,4% de sus usuarios. El incidente sigue abierto, hay reportes de cobros no reconocidos y conviene rotar keys y poner límites de gasto.
CISA sumó al KEV en cuatro días fallas explotadas en Ivanti Connect Secure, PAN-OS, Cisco Secure Email Gateway y BeyondTrust Remote Support (esta última, usada por un grupo chino desde agosto), con plazos de tres días. Además: Collabora en Nextcloud explotado, dos CVSS 10.0 en SAP y Adobe Commerce, el escape de VMs «PwnEscape» en el kernel de Linux, falsos yay y paru en el AUR y la falsa alarma de Zod 4.6.6.
📩 Newsletter MUG

Recibí lo mejor en tu inbox

Noticias, cursos y workshops gratuitos. Sin spam.

✅ ¡Listo! Te suscribiste.
👋 Ya estabas suscripto.
⚠️ Correo inválido.

🎓 Capacitate con la comunidad

¿Querés ir más profundo?

Cursos en vivo con instructores MVP, workshops gratuitos y contenido self-paced.

Ver cursos →

💬 Últimos comentarios

  • Cargando comentarios…
Scroll al inicio